
واژهنامه
امنیت سایبری(Cybersecurity) چیست و چه کاربردی دارد؟
تعریف به زبان ساده
امنیت سایبری، عمل محافظت از سیستمها، شبکهها و برنامهها در برابر حملات دیجیتال است. این حملات سایبری معمولاً با هدف دسترسی، تغییر یا از بین بردن اطلاعات حساس؛ اخاذی پول از کاربران از طریق باجافزار ؛ یا ایجاد اختلال در فرآیندهای عادی کسب و کار انجام میشوند.
اجرای اقدامات مؤثر امنیت سایبری امروزه به ویژه چالش برانگیز است زیرا تعداد دستگاهها از تعداد افراد بیشتر است و مهاجمان نیز نوآورتر میشوند.
یک وضعیت موفق امنیت سایبری، لایههای حفاظتی متعددی دارد که در سراسر رایانهها، شبکهها، برنامهها یا دادههایی که قصد ایمن نگه داشتن آنها را داریم، پخش شدهاند. در یک سازمان، یک سیستم مدیریت یکپارچه تهدید میتواند ادغام محصولات را خودکار کرده و عملکردهای کلیدی عملیات امنیتی مانند تشخیص، بررسی و اصلاح را تسریع کند. افراد، فرآیندها و فناوری باید همگی مکمل یکدیگر باشند تا یک دفاع مؤثر در برابر حملات سایبری ایجاد شود
مردم
کاربران باید اصول اولیه حفاظت از دادهها و امنیت حریم خصوصی مانند انتخاب رمزهای عبور قوی، احتیاط در مورد پیوستهای ایمیل و پشتیبانگیری از دادهها را درک کرده و رعایت کنند.
فرآیندها
سازمانها باید چارچوبی برای نحوه برخورد با حملات سایبری موفق و ناموفق داشته باشند. یک مدل شناختهشده، چارچوب امنیت سایبری NIST، میتواند شما را راهنمایی کند. این مدل توضیح میدهد که چگونه میتوانید حملات را شناسایی کنید، از سیستمها محافظت کنید، تهدیدات را شناسایی و به آنها پاسخ دهید و از حملات موفق بهبود یابید.
فناوری
فناوری برای ارائه ابزارهای امنیتی رایانهای مورد نیاز سازمانها و افراد جهت محافظت از خود در برابر حملات سایبری ضروری است. سه نهاد اصلی باید محافظت شوند: دستگاههای نقطه پایانی مانند رایانهها، دستگاههای هوشمند و روترها؛ شبکهها؛ و فضای ابری. فناوریهای رایج مورد استفاده برای محافظت از این نهادها شامل فایروالهای نسل بعدی ، فیلترینگ سیستم نام دامنه (DNS) ، محافظت در برابر بدافزار ، نرمافزار آنتیویروس و راهکارهای امنیتی ایمیل است.
چرا امنیت سایبری مهم است؟
در دنیای متصل امروز، همه از راهکارهای پیشرفته امنیت سایبری بهرهمند میشوند . در سطح فردی، یک حمله امنیت سایبری میتواند منجر به همه چیز شود، از سرقت هویت گرفته تا تلاش برای اخاذی و از دست دادن دادههای مهم مانند عکسهای خانوادگی. همه به زیرساختهای حیاتی مانند نیروگاهها، بیمارستانها و شرکتهای خدمات مالی متکی هستند. ایمنسازی این سازمانها و سایر سازمانها برای حفظ عملکرد جامعه ما ضروری است.
همه همچنین از کار محققان تهدیدات سایبری، مانند تیم ۲۵۰ نفره محققان تهدیدات در Talos، که تهدیدات جدید و نوظهور و استراتژیهای حمله سایبری را بررسی میکنند، بهرهمند میشوند. آنها آسیبپذیریهای جدید را آشکار میکنند، مردم را در مورد اهمیت امنیت سایبری آموزش میدهند و ابزارهای متنباز را تقویت میکنند. کار آنها اینترنت را برای همه امنتر میکند.
Talos:یکی از بزرگترین و معتبرترین تیمهای هوش تهدیدات سایبری در جهان است.
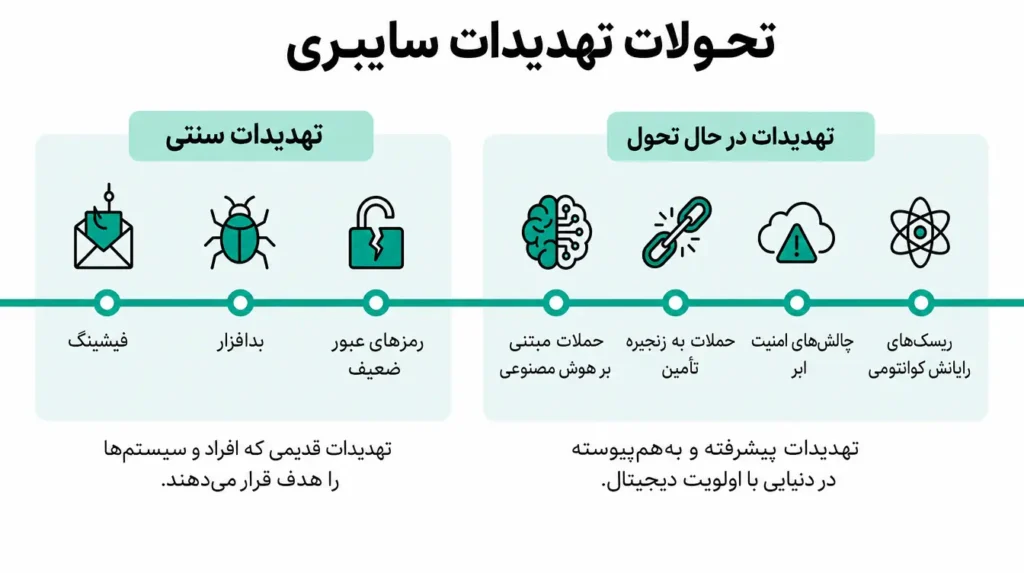
انواع تهدیدات امنیت سایبری
امنیت ابری
امنیت ابری، تشخیص و اصلاح سریع تهدید را فراهم میکند و با افزایش دید و هوش، از تأثیرات بدافزار جلوگیری میکند. این سیستم، محافظت قوی در محیطهای چندابری ارائه میدهد، امنیت را بدون تأثیر بر بهرهوری کاربر ساده میکند و برای ایمنی برنامهها، دادهها و کاربران در هر دو محیط کار ترکیبی و از راه دور ضروری است. ماهیت مقیاسپذیر امنیت ابری، امکان دفاع از طیف گستردهای از کاربران، دستگاهها و برنامههای ابری را فراهم میکند و پوشش جامعی را در تمام نقاط حمله بالقوه تضمین میکند.
هویت
امنیت هویت و مدیریت دسترسی شامل حفاظت از هویتهای دیجیتال افراد، دستگاهها و سازمانها میشود. این امر مستلزم پیادهسازی فرآیندها، ابزارها و سیاستهای امنیتی است که دسترسی کاربر به حسابها را کنترل کرده و بهرهوری را با دسترسی آسان به اطلاعات مهم و بدون ریسک امکانپذیر میسازد.
سه هدف اصلی امنیت هویت عبارتند از:
- احراز هویت کاربر
- اجازه دسترسی به منابع مناسب
- نظارت بر فعالیتهای دسترسی برای بررسی وضعیت نامناسب بدن و فعالیتهای مشکوک
بدافزار
بدافزار نوعی نرمافزار است که برای دسترسی غیرمجاز یا ایجاد آسیب به رایانه طراحی شده است.
فیشینگ
فیشینگ عمل ارسال ایمیلهای جعلی است که شبیه ایمیلهای ارسالی از منابع معتبر هستند. هدف از این کار سرقت اطلاعات حساس مانند شماره کارت اعتباری و اطلاعات ورود به سیستم است و رایجترین نوع حمله سایبری محسوب میشود. شما میتوانید از طریق آموزش یا یک راهکار فناوری که ایمیلهای مخرب را فیلتر میکند، از خود محافظت کنید.
باجافزار
باجافزار نوعی نرمافزار مخرب است که برای اخاذی طراحی شده است و با مسدود کردن دسترسی به فایلها یا سیستم رایانه تا زمان پرداخت باج، اقدام به اخاذی میکند. پرداخت باج تضمینی برای بازیابی فایلها یا بازیابی سیستم نمیدهد.
مهندسی اجتماعی
مهندسی اجتماعی تاکتیکی است که دشمنان از آن برای فریب شما جهت افشای اطلاعات حساس استفاده میکنند. مهاجمان میتوانند درخواست پرداخت وجه کنند یا به اطلاعات محرمانه شما دسترسی پیدا کنند. مهندسی اجتماعی میتواند با هر یک از تهدیدات ذکر شده در بالا ترکیب شود تا احتمال کلیک شما روی لینکها، دانلود بدافزار یا اعتماد به یک منبع مخرب را افزایش دهد.
تشخیص تهدید
یک سیستم تشخیص و پاسخ گسترده (XDR) مؤثر، راهحلها را در سراسر پشته امنیتی ادغام میکند و تمرکز تحلیلگران را بر تشخیص جامع تهدید، اولویتبندی پاسخ به حادثه و بهبود بهرهوری آسانتر میکند. با دید و زمینه بیشتر در مورد تهدیدات امنیت دادهها، رویدادهایی که قبلاً مورد توجه قرار نمیگرفتند، در سطح بالاتری از آگاهی قرار میگیرند و به تیمهای امنیت سایبری اجازه میدهند تا به سرعت هرگونه تأثیر بیشتر را از بین برده و شدت و دامنه حمله را کاهش دهند.
اعتماد صفر
اعتماد صفر یک محصول یا فناوری واحد نیست. این یک استراتژی امنیتی است که با در نظر گرفتن عملیات تجاری، خطرات و نتایج امنیتی یک سازمان، به بهترین شکل پیادهسازی میشود. اگرچه مسیرهای مختلفی برای دستیابی به بلوغ اعتماد صفر وجود دارد، اما اکثر سازمانها هنگام پیادهسازی امنیت اعتماد صفر، استقرار فناوریهایی مانند احراز هویت چند عاملی (MFA)، بررسی وضعیت دستگاه، دسترسی به شبکه اعتماد صفر (ZTNA) و تقسیمبندی شبکه را در اولویت قرار میدهند.
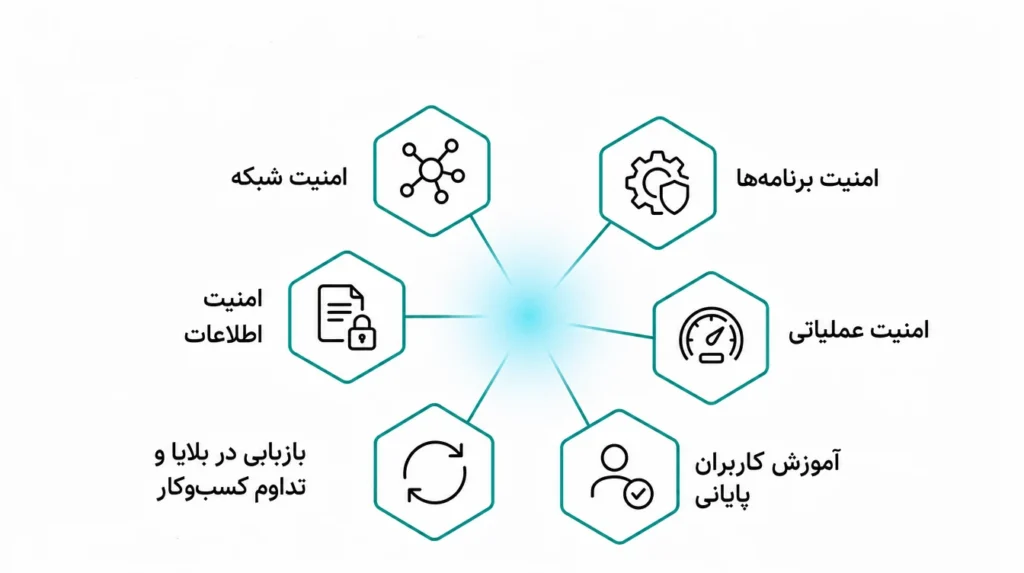
بهترین شیوهها برای امنیت سایبری
اتخاذ بهترین شیوهها برای امنیت سایبری میتواند خطر حملات سایبری را به میزان قابل توجهی کاهش دهد.
در اینجا سه روش کلیدی وجود دارد:
- بهروزرسانی منظم نرمافزارها و سیستمعاملها
بهروزرسانی منظم نرمافزارها و سیستمعاملها به رفع آسیبپذیریها و افزایش اقدامات امنیتی در برابر تهدیدات احتمالی کمک میکند. - استفاده از رمزهای عبور قوی و منحصر به فرد
ایجاد رمزهای عبور قوی و منحصر به فرد برای هر حساب آنلاین میتواند امنیت سایبری را افزایش دهد، زیرا حملات سایبری اغلب از رمزهای عبور ضعیف یا دزدیده شده سوءاستفاده میکنند. - پیادهسازی احراز هویت چند عاملی (MFA)
احراز هویت چند عاملی شامل چندین فرم شناسایی قبل از دسترسی به حساب کاربری است که خطر دسترسی غیرمجاز را کاهش میدهد. Cisco Duo شامل MFA است که میتواند با اکثر برنامههای اصلی و همچنین برنامههای سفارشی ادغام شود.
پیروی از این شیوهها، امنیت سایبری را افزایش داده و از داراییهای دیجیتال محافظت میکند. هوشیار ماندن و آگاه بودن از آخرین تهدیدها و اقدامات امنیتی برای جلوگیری از مجرمان سایبری بسیار حیاتی است.