
تحول دیجیتال به شکل بنیادین نحوه ارزشآفرینی سازمانها را تغییر داده است، اما در عین حال باعث شده تا محیطهای فناوری بهطور چشمگیری به همپیوستهتر شوند و نظارت بر آنها دشوارتر گردد. پلتفرمهای ابری، برنامههای مبتنی بر هوش مصنوعی، زنجیرههای تأمین متصل و عملیاتهایی که روزبهروز توزیعیافتهتر میشوند، تعداد سیستمها، هویتها و فرآیندهای تجاری را که سازمانها روزانه به آنها اتکا میکنند، گسترش دادهاند.
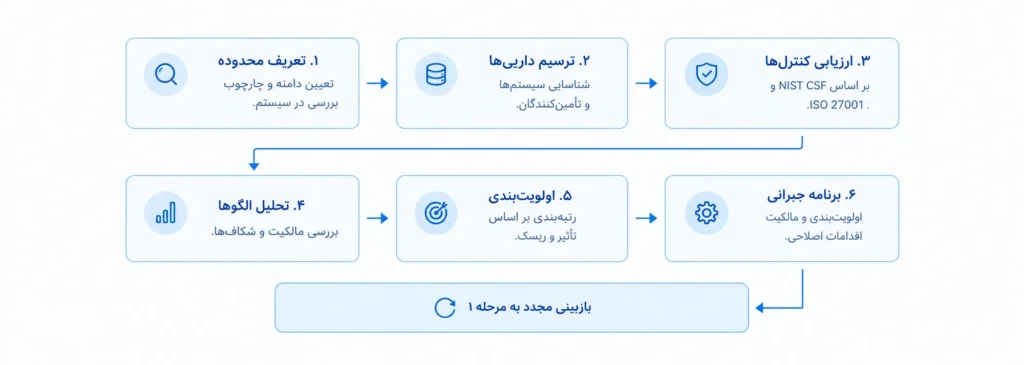
در چنین محیطی، ارزیابی ریسک امنیت سایبری راهکاری است برای درک این موضوع که فناوری چگونه از اهداف تجاری پشتیبانی میکند، وابستگیهای عملیاتی در کجا انباشته شدهاند و حاکمیت (Governance) تا چه حد توانسته است خود را با تغییرات سازمانی همگام سازد. تحقیقات گارتنر نشان میدهد که ۸۵ درصد از مدیران عامل، امنیت سایبری را پایهای اساسی برای رشد کسبوکار میدانند. ارزیابی ریسک امنیت سایبری، دروازه اصلی ورود به این قلمرو است.
ریسک یک ویژگی سازمانی است
ریسکهای امنیت سایبری بهندرت تنها از فناوری نشأت میگیرند. این ریسکها همگام با رشد سازمانها، نوسازی، بهکارگیری پلتفرمهای جدید، ادغام شرکتهای خریداریشده یا معرفی خدمات دیجیتال جدید پدیدار میشوند. هر تصمیم استراتژیکی که قابلیتهای تجاری را گسترش میدهد، پروفایل ریسک سازمان را نیز تغییر میدهد؛ اغلب بهگونهای که در نگاه اول قابل مشاهده نیست. مدیریت ریسک زمانی بهترین عملکرد را دارد که همپای خودِ کسبوکار حرکت کند.
تولیدکنندهای که سیستمهای تولیدِ متصل را پیادهسازی میکند، ممکن است به دید عملیاتی وسیعتری دست یابد، اما در عین حال میزان در معرض خطر قرار گرفتنِ شبکههای فناوری عملیاتی خود را نیز افزایش میدهد. جریانهای کاری مبتنی بر هوش مصنوعی ممکن است فرآیند تصمیمگیری را تسریع کنند، اما پرسشهای جدیدی را نیز پیرامون امنیت دادهها و حاکمیت مدلها ایجاد میکنند (۷۴ درصد از متخصصان امنیت سایبری گزارش میدهند که تهدیدات سایبری مبتنی بر هوش مصنوعی از پیش سازمان آنها را تحت تأثیر قرار داده است و ۹۰ درصد انتظار دارند طی یک تا دو سال آینده با این تهدیدات مواجه شوند).
هیچیک از این تحولات ذاتاً مشکلساز نیستند. آنها تنها نشان میدهند که تحول کسبوکار و امنیت سایبری به امری جداییناپذیر از یکدیگر تبدیل شدهاند.
یک ارزیابی ریسک امنیت سایبری، دیدگاهی ساختاریافته از این روابط ارائه میدهد. این ارزیابی نحوه تعامل سیستمها، فرآیندها و حاکمیت (Governance) را بررسی میکند. این دیدگاهِ جامع (دید پرنده) اغلب آشکار میسازد که آیا رویههای امنیتی همگام با کسبوکار تکامل یافتهاند یا اینکه پیچیدگیها بهتدریج از نظارتها پیشی گرفتهاند. این ارزیابی موارد زیر را پوشش میدهد:
- ابتکارات تجاری که وابستگیهای فناوری جدیدی را به همراه آوردهاند؛ از جمله مسئولیتهای امنیت ابری که بین ارائهدهنده و سازمان جابهجا میشوند.
- فرآیندهای حاکمیتی که دیگر بازتابدهنده مدل عملیاتی فعلی نیستند.
- داراییهای حیاتی که حول تعداد معدودی از سیستمها یا ارائهدهندگان متمرکز شدهاند.
- تدابیر امنیتی که بهطور ناهماهنگ و متناقض در واحدهای مختلف تجاری تکامل یافتهاند.
- مفروضات عملیاتی که با وجود تحول در معماری سازمان، همچنان بدون تغییر باقی ماندهاند.
این چشمانداز گستردهتر به سازمانها کمک میکند تا نهتنها متوجه شوند ریسکها در کجا قرار دارند، بلکه درک کنند که اصلاً چرا به وجود آمدهاند. این رویکرد، یافتههای فنی را با واقعیتهای عملیاتی پیوند میدهد و به تیمهای رهبری اجازه میدهد تا وضعیت امنیت سایبری خود را در بستر وسیعترِ تابآوری سازمانی، تداوم کسبوکار و رشد استراتژیک ارزیابی کنند. فهرستی از مزایای رایج عبارتند از:
| حوزه | توضیح |
|---|---|
| دید یکپارچه سازمانی | ایجاد دیدی یکپارچه از سیستمها، وابستگیها و سازوکارهای حاکمیتی سازمان. |
| تخصیص آگاهانه سرمایه | تصمیمگیری درباره سرمایهگذاری بر اساس ارزیابی ریسک، نه فرضیات. |
| بلوغ حاکمیتی | تعیین دقیق مالکیت و مسئولیتپذیری در واحدهای مختلف کسبوکار. |
| همراستایی با چارچوبها | تطبیق یافتهها با چارچوبها و استانداردهای معتبر امنیت سایبری مانند NIST CSF و ISO 27001. |
| پشتیبانی از ابتکارات راهبردی | پشتیبانی از اقداماتی مانند ادغام و تملک (M&A)، پذیرش هوش مصنوعی و یکپارچهسازی پلتفرمها بر اساس دادهها و مستندات. |
| تابآوری عملیاتی | حفظ تداوم فعالیتها و عملیات سازمان حتی در شرایط تغییرات ساختاری. |
یافتههای کلیدی در ارزیابی ریسک امنیت سایبری اغلب سیستمی هستند
یکی از بزرگترین ارزشهای یک ارزیابی ریسک امنیت سایبریِ بالغ، توانایی آن در شناسایی الگوهای تکرارشونده سازمانی بهجای مشکلات فنیِ مجزا است. اگرچه آسیبپذیریهای فردی نیازمند توجهاند، اما اغلب بهجای آنکه علتهای ریشهای باشند، تنها نشانههای مشکل به شمار میروند. یک ارزیابی آسیبپذیری به این پرسش پاسخ میدهد که «چه چیزی در معرض خطر قرار دارد؟»؛ در حالی که یک بررسی گستردهتر مشخص میکند که «چرا این در معرض خطر بودن وجود دارد؟».
این ارزیابیها معمولاً موارد زیر را آشکار میکنند:
- تناقض در حاکمیت هویت (Identity Governance) و کنترلهای امنیتی نابرابر در میان واحدهای مختلف تجاری.
- مالکیت پراکندهی داراییها یا عدم شفافیت در پاسخگویی برای سیستمهای حیاتی.
- گسترش سطح دسترسیهای مدیریتی در طول زمان بدون نظارت متناسب.
- وجود سیاستهای امنیت اطلاعات در سطح کلان سازمانی، اما اجرای متفاوت و سلیقهای آنها در مناطق یا بخشهای مختلف.
- بلوغ بالای رویههای امنیت برنامههای کاربردی در یک تیم محصول و کاملاً غیررسمی بودن آنها در تیمی دیگر.
- متغیر بودن فرآیندهای مدیریت تأمینکنندگان بر اساس سوابق خرید و تدارکات، بهجای تکیه بر استانداردهای یکپارچه سازمانی.
شاید این مشکلات بهصورت فردی و مجزا قابلمدیریت به نظر برسند؛ اما در مجموع، پروفایل ریسک امنیتیای را به تصویر میکشند که در سکوت و همگام با سازمان رشد میکند.
این تمایز از آن جهت اهمیت دارد که یافتههای سیستمی، بسیار مؤثرتر از فهرستی از کاستیهای فنی، بر تصمیمگیریهای استراتژیک تأثیر میگذارند. سازمانها میتوانند اولویت را به طرحهایی بدهند که حاکمیت (Governance) را بهبود میبخشند، رویههای امنیتی را استاندارد میکنند، پیچیدگیهای عملیاتی را ساده میسازند یا وضعیت مالکیت را در سراسر سازمان شفاف میکنند. تحلیل ریسک در این سطح، بهجای برطرف کردن آسیبپذیریها بهصورت تکبهتک، میزانِ در معرض خطر بودن را در چندین حوزه بهطور همزمان کاهش میدهد.
مشاهدات سیستمی همچنین به سازمانها کمک میکنند تا منابع خود را به شکل کارآمدتری تخصیص دهند. سرمایهگذاریهای امنیتی زمانی ارزش بلندمدت بیشتری ایجاد میکنند که بهجای واکنشِ صرف به یافتههای فنیِ فوری، قابلیتهای بنیادین و عملیاتهای امنیتیِ مرتبط با آنها را تقویت کنند.
در شرایطی که محیطهای سازمانی بهطور مداوم در همتنیدهتر و متصلتر میشوند، شناسایی الگوهای سازمانی و سناریوهای ریسکی که این الگوها زمینهسازشان هستند، برای حفظ تابآوری در حوزههای فناوری، عملیات و حاکمیت، اهمیت روزافزونی پیدا میکند.
ارزیابیهای امنیت سایبری تصمیمگیریهای تجاری را تقویت میکنند
کمتر تصمیم سازمانی وجود دارد که صرفاً ماهیت فناوری داشته باشد. صرفنظر از اینکه یک سازمان پلتفرمهای خود را یکپارچه میکند، به بازارهای جدید گسترش مییابد، هوش مصنوعی را به کار میگیرد، شرکت دیگری را خریداری میکند یا زنجیره تأمین خود را بازسازی میکند، هر ابتکار عملی وابستگیهای جدیدی را به همراه میآورد. چالش اصلی در درک این موضوع نهفته است که کدام ریسکها قابلقبول هستند، کدامیک را میتوان کاهش داد و کدامیک مفروضاتِ پسِ یک سرمایهگذاری را اساساً تغییر میدهند. داشتن یک نگاه مبتنی بر ریسک نسبت به هر ابتکار عمل، امکان چنین قضاوت و ارزیابیای را فراهم میسازد.
یک ارزیابی ریسک امنیت سایبری کمک میکند تا این بدهبستانها (Trade-offs) نمایان شوند. این ارزیابی نشان میدهد که تابآوری سازمان در کجا به یک تأمینکننده واحد وابسته است، تداوم کسبوکار در کجا بر فرآیندهای مستندنشده تکیه دارد، یا در چه نقاطی یک نوسازی برنامهریزیشده ممکن است در عینِ رفع یک منبع ریسک، منبع جدیدی ایجاد کند. در بسیاری از موارد، ارزشمندترین یافته یک آسیبپذیری فنی نیست، بلکه یک وابستگی عملیاتی است که هرگز بهطور رسمی به رسمیت شناخته نشده است. تعیین دامنه ارزیابی حول فرآیندهای تجاری بهجای سیستمهای منفرد، دقیقاً همان چیزی است که این نوع وابستگیها را در معرض دید قرار میدهد.
این دیدگاه نحوه اولویتبندی سرمایهگذاریها توسط سازمانها را تغییر میدهد. بهجای ارزیابی پروژهها صرفاً بر اساس هزینه اجرا، زمانبندی تحویل یا بازده موردانتظار، تیم رهبری بینشی عمیق نسبت به این موضوع به دست میآورد که چگونه پروژههای مجزا بر پروفایل ریسک کلی سازمان تأثیر میگذارند. دو برنامه نوسازی با توجیههای اقتصادیِ مشابه، ممکن است سطوح بسیار متفاوتی از تابآوری عملیاتی ایجاد کنند. همچنین، کاهش ریسک از طریق کم کردن بدهیهای فنی (Technical Debt) میتواند تأثیر بلندمدتِ بیشتری نسبت به استقرار کنترلهای امنیتیِ بیشتر داشته باشد. بیان این یافتهها با اصطلاحات مالی از طریق «کمیسازی ریسک»، زبان مشترکی را در اختیار هیئتمدیره قرار میدهد تا بتوانند گزینههای زیر را بسنجند:
- در صورت بروز اختلال، کدام وابستگیها بیشترین تأثیر عملیاتی را خواهند داشت؟
- در چه نقاطی پیچیدگیهای معماری از حاکمیت (Governance) پیشی گرفته است؟
- کدام سرمایهگذاریها بهجای رفع مشکلات فنی مجزا، ریسک سازمانیِ بلندمدت را کاهش میدهند؟
- کدام تصمیماتِ گذشته (سیستمهای قدیمی) همچنان به وضعیت امنیتی امروز شکل میدهند؟
- در کجا سادهسازی محیط فناوری میتواند تابآوری بیشتری ایجاد کند؟
بنابراین، این ارزیابی بُعدی را اضافه میکند که برنامهریزیهای تجاری سنتی اغلب در کمّی کردن آن با مشکل مواجهاند: پیامدهای تصمیمات استراتژیک بر تابآوری. بهجای در نظر گرفتن امنیت سایبری بهعنوان یک حوزه مجزا، سازمانها به درک روشنتری از این موضوع دست مییابند که چگونه حاکمیت، معماری، پیچیدگیهای عملیاتی و اهداف تجاری در طول زمان یکدیگر را تقویت (یا تضعیف) میکنند.
بررسی پیچیدگیهای نهفته در ارزیابی امنیتی یک شرکت
پیچیدگی در معماری سازمانی ماهیتی انباشتی دارد. پلتفرمی که در یک سال به کار گرفته میشود، شرکتی که در سال بعد خریداری میشود، یا مقرراتی که در میانه چرخه عملیاتی از راه میرسد و نحوه مدیریت دادهها را تغییر میدهد، همگی بر این پیچیدگی میافزایند. بیشتر پروژهها در هر مقطع زمانی، تنها یک بخش از این میراث را بررسی میکنند؛ اما یک ارزیابی امنیتی، تمام این مجموعه را در کلیتِ خود بهعنوان موضوع بررسی در نظر میگیرد.
آنچه در نهایت پدیدار میشود، تصویری از خودِ سازمان است که به اندازه تصویرِ کنترلهای امنیتیِ آن اهمیت دارد. این ارزیابی نشان میدهد که در کجا مسئولیت یک سیستم در سکوت و بدون متولی رها شده است، یا در کجا یک فرآیند همچنان کار میکند صرفاً به این دلیل که دو نفر به یاد دارند چگونه ساخته شده است.
دیدگاهتان را بنویسید