
با ادامه تحول سریع دیجیتال در صنعت مالی، امنیت دادهها در خدمات مالی به یک عامل تعیینکننده در رقابت تبدیل شده است؛ نه صرفاً یک الزام فنی. پیشبینی میشود بازار فناوری مالی (فینتک) با رشد سالانه مرکب ۱۶.۲ درصد، تا سال ۲۰۳۲ به ۱۱۲۶ میلیارد دلار برسد و همین موضوع فشار برای حفاظت از دادههای حساس را افزایش میدهد.
مؤسسات مالی و نوآوران حوزه فینتک مسئولیتی دوگانه دارند: باید محصولات و قابلیتهای جدیدی ارائه کنند که با قوانین و مقررات مطابقت داشته باشند. هر قابلیت یا یکپارچهسازی جدید باید تضمین کند که استانداردهای امنیتی در تمام مراحل، بهطور مداوم رعایت میشوند. داشتن یک راهبرد قدرتمند برای امنیت دادهها در خدمات مالی دیگر یک گزینه نیست؛ بلکه یکی از اصول اساسی ایجاد اعتماد، تابآوری و آمادگی برای رعایت الزامات قانونی و مقرراتی است. برای هر شرکت توسعه نرمافزارهای مالی، اتخاذ رویکرد امنیتمحور به رعایت مقررات به معنای آن است که حفاظت از دادهها و سازوکارهای حاکمیتی در تمام لایههای فناوری تعبیه شوند.
این مقاله توضیح میدهد چارچوب رعایت مقررات با رویکرد امنیتمحور چیست، چرا اهمیت دارد و چگونه میتوان چارچوبی ایجاد کرد که هم از کسبوکار شما و هم از مشتریانتان محافظت کند.
نکات کلیدی
- صنعت خدمات مالی با افزایش موارد نقض امنیت دادهها و تغییرات سریع در الزامات و انتظارات قانونی و مقرراتی مواجه است.
- چارچوب رعایت مقررات با رویکرد امنیتمحور، سازوکارهای حفاظت، پایش و حاکمیت را در تمام لایههای فناوری و سایر بخشهای سازمان پیاده میکند.
- یک رویکرد ساختاریافته و مرحلهای میتواند امنیت دادهها را تقویت و ریسکها را کاهش دهد، بدون اینکه سرعت نوآوری را کاهش دهد.
- سازمانها با سرمایهگذاری پیشگیرانه در امنیت میتوانند رعایت مقررات را از یک وظیفه اجباری به یک مزیت راهبردی تبدیل کنند.
چرا رویکرد امنیتمحور برای سازمانهای مالی ضروری است؟
پژوهشهای اخیر یافتهای نگرانکننده را نشان میدهند: ۱۸.۴ درصد از سازمانهای فینتک، وقوع نقض امنیتی را بهصورت عمومی گزارش کردهاند و ۲۸.۲ درصد از این شرکتها بیش از یک مورد نقض امنیتی داشتهاند. نگرانکنندهتر اینکه ۴۶.۴ درصد از این سازمانها پایینترین امتیاز را در حوزه امنیت نرمافزار کسب کردهاند؛ مسئلهای که نشاندهنده کمبود توجه و دقت لازم در سیستمهای اصلی، از جمله امنیت نرمافزار و سلامت سامانه نام دامنه (DNS) است. امنیت سایبری قدرتمند در خدمات مالی، با شناسایی و برطرف کردن این نقاط ضعف آشکار پیش از وقوع مشکل آغاز میشود.
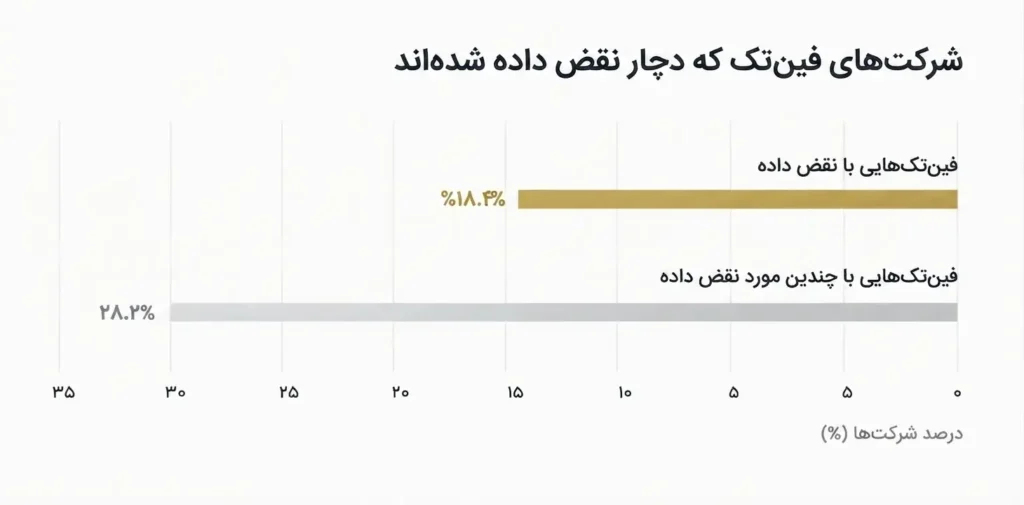
نمودار ۱: شرکتهای فینتکی که در سال ۲۰۲۵ با نقض داده مواجه شدهاند
این دادهها ضرورت اتخاذ رویکردی امنیتمحور برای حفاظت از دادهها در حوزه خدمات مالی را بیش از پیش نشان میدهند. با گسترش مداوم اکوسیستمهای مالی دیجیتال، حجم اطلاعات حساس مرتبط با خدمات مالی، از جمله تراکنشها، اطلاعات هویتی و سوابق مالی، نیز همچنان افزایش خواهد یافت. نبود امنیت قدرتمند دادهها در سازمانهای ارائهدهنده خدمات مالی، نهتنها خطر زیانهای مالی، بلکه خطر جریمههای قانونی و مقرراتی و در بلندمدت، آسیب به اعتبار برند و وفاداری مشتریان را نیز به همراه دارد.
سه دلیل اصلی وجود دارد که رویکرد امنیتمحور را به ضرورتی اجتنابناپذیر تبدیل میکند:
۱. تهدیدهای سایبری پیچیدهتر و شناسایی آنها دشوارتر شدهاند. رابطهای برنامهنویسی کاربردی (API)، یکپارچهسازی با سامانههای شخص ثالث و زیرساختهای قدیمی، بیش از پیش در حملات سایبری مدرن مورد سوءاستفاده قرار میگیرند. با گنجاندن تدابیر امنیتی در معماری و استانداردهای توسعه از همان مراحل اولیه، میتوان بخشی از این ریسکها را پیش از آنکه فرصتی برای سوءاستفاده ایجاد شود، از بین برد.
۲. افزایش فشارهای مقرراتی و ریسک آسیب به اعتبار سازمان. استانداردها و چارچوبهای جدیدی مانند DORA، PCI DSS و ISO 27001، همگی به پایش مستمر و ارائه شواهدی از تابآوری سازمان نیاز دارند. امنیت به پایه و اساس رعایت مقررات تبدیل شده است، نه صرفاً یک گزینه برای علامت زدن در فهرست الزامات. این مقررات در سراسر بخش مالی، از بانکهای باسابقه گرفته تا ارائهدهندگان نوظهور خدمات فینتک، کاربرد دارند.
۳. اعتماد مشتری سرمایه اصلی است. برای هر مؤسسه مالی، اعتماد یکی از عوامل کلیدی حفظ مشتریان است. اجرای مؤثر اقدامات امنیت داده در صنعت خدمات مالی به مشتریان اطمینان میدهد که اطلاعات مالی آنها با رعایت اصول درستکاری و مسئولیتپذیری مدیریت میشود و در نتیجه، اعتماد و وفاداری آنها را افزایش میدهد.
درک معنای واقعی چارچوب رعایت مقررات با رویکرد امنیتمحور برای امنیت دادههای مالی
چارچوب رعایت مقررات با رویکرد امنیتمحور، هم یک طرز فکر و هم یک چارچوب عملی است که امنیت دقیق دادهها را در خدمات مالی، در تمام نقاطی که ریسکها، مقررات و فناوری با یکدیگر تلاقی پیدا میکنند، ادغام میکند. به بیان دیگر، این رویکرد امنیت در خدمات مالی را به نقطه شروع تبدیل میکند، نه موضوعی که بعداً به آن پرداخته شود.
این رویکرد در عمل چگونه است؟
فرض کنید یک شرکت ارائهدهنده خدمات مالی قصد دارد یک کیف پول دیجیتال جدید ارائه کند. این شرکت بهجای اینکه صرفاً الزامات مقرراتی مانند مبارزه با پولشویی (AML) یا احراز هویت مشتری (KYC) را بررسی و تیک بزند، کار را با ترسیم جریان دادهها آغاز میکند: دادهها چگونه جابهجا میشوند، کجا ذخیره میشوند، دسترسی به آنها چگونه انجام میشود و چه تهدیدهایی ممکن است وجود داشته باشد. بخش قابلتوجهی از این جریان شامل دادههای شخصی مشتریان است؛ بنابراین، این فرایند ترسیم و بررسی اهمیت واقعی دارد. در ادامه، یک خط مبنای امنیتی نیز برای سیستم تعیین میشود.
کنترلهای رعایت مقررات، از جمله گزارشهای ثبت رویداد، قواعد سیاستگذاری و گزارشدهی، در ادامه و بر پایه این زیرساخت امنیتی اعمال میشوند، نه اینکه جایگزین آن باشند. برای مثال، یک شرکت مالی میتواند از استاندارد ISO 27001 (استاندارد مدیریت امنیت اطلاعات) در کنار مقررات DORA اتحادیه اروپا استفاده کند تا تابآوری عملیاتی خود را افزایش دهد.
اجزای اصلی چارچوب رعایت مقررات با رویکرد امنیتمحور
در جدول زیر، اجزای ضروری این چارچوب خلاصه شدهاند:
| مؤلفه | چه چیزی را تضمین میکند؟ | نمونه در عمل |
|---|---|---|
| کنترلهای مبتنی بر ریسک | اولویت دادن به مهمترین تهدیدها | پایش مستمر آسیبپذیریهای رابطهای برنامهنویسی کاربردی پرداخت |
| حاکمیت و فرهنگ سازمانی | همه افراد، از هیئتمدیره گرفته تا مهندسان، در قبال رعایت مقررات مسئولیت مشترک دارند | آموزش سالانه اجباری و شبیهسازی لحظهای حملات فیشینگ |
| تدابیر فنی حفاظتی | رمزنگاری، مدیریت هویت و دسترسی با حداقل سطح دسترسی و چرخه عمر توسعه امن نرمافزار | رمزنگاری دادههای کیف پول در حالت ذخیره و استفاده توسعهدهندگان از کتابخانههای کدنویسی امن |
| پایش و واکنش | شناسایی، بررسی و بازیابی | ثبت و ارسال شبانهروزی رویدادها به سامانه مدیریت اطلاعات و رویدادهای امنیتی (SIEM) و استفاده از رویههای سریع واکنش به رخداد |
| ممیزی و بهبود | چارچوب همگام با تغییرات کسبوکار تکامل پیدا میکند | بازبینی فصلی کنترلها هنگام تغییر محصول یا منطقه فعالیت |
جدول ۱: اجزای اصلی چارچوب رعایت مقررات با رویکرد امنیتمحور
وقتی امنیت دادهها در خدمات مالی بهعنوان یک اولویت حیاتی برای کسبوکار در نظر گرفته شود و کنترلهای امنیتی از ابتدا در ساختار سیستمها و فرایندها گنجانده شوند، رعایت مقررات دیگر یک هدف مستقل نخواهد بود؛ بلکه سازمانها میتوانند از الزامات مقرراتی بهعنوان ابزاری برای ایجاد مزیت رقابتی استفاده کنند، نه صرفاً یک هزینه تحمیلی ناشی از مقررات. ساختن چارچوب به این شکل، به شما کمک میکند همزمان از داراییهای مالی و اعتبار سازمان محافظت کنید. چنین چارچوبی موجب افزایش استحکام، همسویی با الزامات مقرراتی و مهمتر از همه، ایجاد اعتماد خواهد شد.
چگونه یک چارچوب رعایت مقررات با رویکرد امنیتمحور ایجاد کنیم؟ — گامبهگام
یک برنامه رعایت مقررات با رویکرد امنیتمحور در یک جلسه یا کارگاه شکل نمیگیرد. این برنامه مجموعهای از حاکمیت سازمانی، فناوری و فرهنگ سازمانی است. در ادامه، یک نقشه راه عملی برای پیادهسازی آن ارائه میشود که میتوانید واقعاً از آن استفاده کنید.
گام اول: دادهها و سطح ریسک خود را شناسایی کنید
ابتدا باید درک دقیقی از آنچه قرار است از آن محافظت کنید به دست آورید: انواع دادهها (اطلاعات شناسایی شخصی (PII)، دادههای پرداخت و دادههای معاملات)، محل نگهداری دادهها، افرادی که به دادهها دسترسی دارند و نحوه جریان دادهها میان سیستمها. این اطلاعات، پایه و اساس حفاظت از دادهها در خدمات مالی را تشکیل میدهند و مشخص میکنند کنترلهای امنیتی را در کجا و چگونه باید اجرا کرد تا از دادهها بهطور مؤثر و قدرتمند محافظت شود.
خروجی مورد انتظار: نقشه جریان دادهها، فهرست موجودی سطح ریسک
گام دوم: همسوسازی با مقررات و سیاستهای داخلی
فهرستی از مقررات و استانداردهای قابلاعمال تهیه کنید که برای سازمان شما لازمالاجرا هستند؛ برای مثال، GDPR، PCI DSS، ISO 27001 و مقررات بانکی محلی. سپس این مقررات و استانداردها را به کنترلهای امنیتی مرتبط کنید؛ برای مثال، رمزنگاری، الزامات نگهداری دادهها، بازبینی دسترسیها و مجوزها، ثبت رویدادها و واکنش به رخدادهای امنیتی. یک راهبرد امنیتی شفاف، هر الزام را به یک کنترل مشخص مرتبط میکند، نه اینکه صرفاً آنها را بهصورت یک فهرست از موارد قابل علامتزدن در نظر بگیرد. در این مرحله، هدف «رعایت مقررات صرفاً برای رعایت مقررات» نیست؛ بلکه تمرکز بر رعایت مقررات در راستای تأمین امنیت حداکثری در خدمات مالی است.
خروجی مورد انتظار: ماتریس تطبیق کنترلها، تحلیل شکاف
گام سوم: اجرای کنترلهای چندلایه و مبتنی بر ریسک
کنترلهای دفاع چندلایه را در سراسر زیرساخت، نرمافزارها و نقاط پایانی سیستم پیادهسازی کنید. بخشبندی شبکه، ایمنسازی پیکربندیهای ابری، چرخه عمر توسعه امن نرمافزار، مدیریت قدرتمند هویت و دسترسی (IAM)، احراز هویت چندعاملی (MFA)، مدیریت اطلاعات محرمانه و رمزنگاری دادهها، همگی از کنترلهای ضروری هستند. اطمینان حاصل کنید که کنترلها و موارد مختلف را بر اساس میزان ریسک اولویتبندی میکنید؛ برای مثال، پردازش پرداختها، اعتبارسنجی اطلاعات هویتی و تراکنشهای با ارزش بالا باید در اولویت قرار گیرند.
خروجی مورد انتظار: برنامه پیادهسازی کنترلها با اولویتبندی بر اساس ریسک
گام چهارم: استفاده از پایشی که به یک محصول دادهای تبدیل میشود
از خدمات تحلیل داده استفاده کنید تا گزارشهای خام سیستم را به بینشهای قابلاقدام تبدیل کنید. رویدادهای مربوط به نرمافزارها، رابطهای برنامهنویسی کاربردی (API)، سامانههای پایگاه داده و ارائهدهندگان خدمات هویت را در یک سامانه مدیریت اطلاعات و رویدادهای امنیتی (SIEM) یا دریاچه داده تجمیع کنید. داشبوردهایی ایجاد کنید که ورودهای غیرعادی، نقض سیاستهای کاربری یا تراکنشهای مشکوک را نمایش دهند.
پایش مؤثر همچنین با شناسایی سوءاستفادهها پیش از گسترش آنها، به حفاظت از دادههای مشتریان کمک میکند. این موضوع را مستقیماً بهعنوان یک ارزش کسبوکار در نظر بگیرید: پایش مستمر زمان شناسایی تهدیدها را کاهش میدهد، به تهیه گزارشهای رعایت مقررات کمک میکند و از وقوع تقلب جلوگیری میکند.
خروجی مورد انتظار: سامانه هشداردهی و تحلیل تهدیدها و رعایت مقررات (هشدارها، گزارشها و داشبوردها)
گام پنجم: عملیاتیسازی واکنش به رخداد و دستورالعملهای واکنش
مجموعهای از رویهها را تدوین کنید که در صورت بروز ظن به وجود یک مشکل، مراحل زیر را مشخص کنند؛ از جمله اینکه چه کسی باید در جریان قرار گیرد، تیم چگونه باید مسیر اقدام بعدی را تعیین کند و پس از ارزیابی مشکل، چه اطلاعاتی باید با مشتریان و نهادهای ناظر در میان گذاشته شود. ارتباطات شفاف از حریم خصوصی دادهها محافظت میکند و افراد و نهادهای تحتتأثیر را در جریان قرار میدهد.
دستورالعملهای واکنش را برای سناریوهای احتمالی، مانند حملات فیشینگ، سرقت اطلاعات ورود و سوءاستفاده از رابطهای برنامهنویسی کاربردی (API)، تدوین کنید و با برگزاری تمرینهای شبیهسازیشده، آنها را تمرین و ارزیابی کنید.
خروجی مورد انتظار: راهنمای عملیاتی اجرا + ماتریس ارتباطات
گام ششم: نهادینهسازی امنیت در افراد و فرایندها
اگر فقط تیم امنیت از چارچوب در حال پیادهسازی آگاه باشد یا آن را درک کند، این چارچوب در عمل کارآمد نخواهد بود. با تیمهای محصول، مهندسی و عملیات همکاری کنید و آنها را در زمینه شیوههای امنیتی راهنمایی کنید؛ از جمله کدنویسی امن، رعایت اصول بهداشت دسترسی و بهترین روشهای استفاده از ابزارهای دسترسی پیادهسازیشده.
یک چارچوب امنیتی مشترک تنها زمانی مؤثر است که همه تیمها آن را بهصورت یکپارچه و مستمر اجرا کنند. چکلیستهای امنیتی را در فرایندهای مدیریت تغییر و انتشار نرمافزار ادغام کنید تا امنیت به بخشی جداییناپذیر از فرایند مستمر توسعه و تمام مراحل چرخه عمر توسعه نرمافزار تبدیل شود و به ایمنسازی نرمافزار کمک کند.
خروجی مورد انتظار: آموزش امنیتی متناسب با نقشهای سازمانی
گام هفتم: بازبینی، آزمون و بهبود مستمر
ممیزیها، آزمونهای نفوذ یا بازبینی سیاستها را بهصورت منظم برنامهریزی کنید. این بازبینیها کمک میکنند چارچوب شما همگام با تغییرات صنعت مالی پیش برود؛ چراکه محصولات، مقررات و تهدیدها دائماً در حال تغییر هستند. آموختهها و دادههای تحلیلی حاصل از رخدادها را نیز در چارچوب خود وارد کنید تا اثربخشی آن بهصورت مستمر و طبیعی تکامل پیدا کند.
خروجی مورد انتظار: گزارشهای بازبینی منظم (ماهانه، فصلی و سالانه) + بهروزرسانی مستمر چارچوب
چارچوب امنیتمحور، سازوکارهای حفاظت، حاکمیت و پایش را در سراسر چرخه عمر توسعه محصول، در کنار کنترلهای عملیاتی، پیادهسازی میکند. این چارچوب همچنین اعتماد و حفاظت مستمر از دادهها در خدمات مالی را ایجاد و تقویت میکند.
در سازمانهایی که امنیت را در اولویت قرار میدهند، الزامات مقرراتی با کنترلهای فناوریِ عینی، قابلاندازهگیری و قابلممیزی همسو میشوند؛ از جمله ثبت رویدادها، مدیریت هویت و دسترسی (IAM)، رمزنگاری و سیاستهای نگهداری دادهها.
زیرا تهدیدها هر روز تغییر میکنند. پایش مستمر، گزارشهای خام سیستم را به اطلاعات قابلاقدام تبدیل میکند و با ایجاد دید سریعتر نسبت به فعالیتهای مشکوک، امکان واکنش سریع را فراهم میسازد. برخورداری از وضعیت امنیتی قدرتمند به چنین سطحی از دید و نظارت وابسته است. این پایش یکی از الزامات اساسی برای حفاظت مناسب و معقول از دادهها در بخش خدمات مالی محسوب میشود.
بهترین حالت، بازبینی فصلی است؛ بااینحال، پس از هرگونه تغییر در زیرساخت، محصولات یا مقررات نیز باید چارچوب بازبینی شود. بازبینیهای منظم احتمال این را کاهش میدهند که یک یا چند کنترل امنیتی دیگر در مقابله با ریسکهای موجود اثربخشی لازم را نداشته باشند یا دیگر نتوانند یک الزام مقرراتی را برآورده کنند.
تبدیل رعایت مقررات به اعتماد پایدار در خدمات مالی
در صنعتی که بر پایه وعدهها شکل گرفته است، اطمینان از امنیت خدمات مالی یک مزیت مهم محسوب میشود. یک اکوسیستم رعایت مقررات با رویکرد امنیتمحور، مقررات را از یک مرکز هزینه به یک مزیت رقابتی تبدیل میکند و در کنار افزایش تابآوری و سرعت نوآوری، حفاظت بیشتری از اعتماد مشتریان فراهم میآورد. ارائه خدمات بانکی کارآمد نیز به چنین اطمینان مهندسیشدهای وابسته است.
نتیجهگیری ساده است: اعتماد در دنیای مالی مدرن صرفاً با بیان وعدهها ایجاد نمیشود؛ بلکه باید آن را مهندسی کرد. با اجرای دقیق اقدامات حفاظت از دادهها در خدمات مالی، سیستمی ایجاد میکنید که در آن امنیت به قدرتمندترین ارزشی تبدیل میشود که میتوانید به مشتریان خود ارائه دهید.
مؤسسات مالی قدرتمند با اطمینان نوآوری میکنند، زیرا دادههایشان محافظت میشود و از رعایت الزامات مقرراتی خود اطمینان دارند. هام به تحقق این هدف کمک میکند. برای کسب اطلاعات بیشتر، با ما در ارتباط باشید.
دیدگاهتان را بنویسید