
کیفیت نرمافزار دارایی مهمی است که در سال ۲۰۲۶ نمیتوان آن را نادیده گرفت، زیرا مستقیماً بر تجربه مثبت یا منفی مشتریان شما تأثیر میگذارد. تحویل مدرن محصول بدون تضمین کیفیت (QA) و تست نرمافزار امکانپذیر نیست.
برندهایی که تجربه مشتری فوقالعادهای ارائه میدهند، ۵.۷ برابر بیشتر از برندهایی که این کار را نمیکنند درآمد کسب میکنند. این موضوع نشان میدهد چرا توسعه نرمافزار مدرن بدون تست نرمافزار و تضمین کیفیت نمیتواند به درستی کار کند. وقتی کیفیت در اولویت اول است، جایی برای میانبُر زدن وجود ندارد؛ زیرا در صنعت نرمافزار، هر جزئیات پرداختهشده وفاداری میسازد و هر نقص نادیدهگرفتهشده، ریسک از دست دادن این جایگاه را به همراه دارد.
با ورود هوش مصنوعی به تضمین کیفیت، تغییرات زیادی رخ داده است. تیمهای QA دیگر نیازی به تکیه بر تلاش دستی یا مدیریت تستهای رگرسیون (حداقل در بیشتر موارد) ندارند. فرآیند مدرن QA کارشناسان را توانمندتر کرده و منابع را آزاد میکند تا روی وظایف حیاتیتر و استراتژیکتر تمرکز کنند.
اما هنوز تمام رازها را فاش نمیکنیم. در ادامه، هوش مصنوعی در QA و سایر روندهای کلیدی تست نرمافزار در سال ۲۰۲۶ را بررسی خواهیم کرد.
روندهای تست نرمافزار برای سال ۲۰۲۶: نکات کلیدی
- هوش مصنوعی (AI) و یادگیری ماشین (ML) اکنون تولید تست، نگهداری و پیشبینی باگها را هدایت میکنند و منابع QA را برای کارهای استراتژیک آزاد میسازند.
- تستهای شیفت به چپ (Shift-left) و تست مداوم (Continuous testing) خطاها را در مراحل اولیه زمانی که رفع آنها ارزانترین هزینه را دارد، شناسایی میکنند.
- اتوماسیون فراتر از تستهای عملکردی رفته و کاربردپذیری، پایداری (Endurance)، استرس و امنیت را پوشش میدهد.
- تست مبتنی بر فضای ابری (Cloud-based) مقیاسپذیری، پوشش دستگاههای واقعی و بررسیهای امنیتی مداوم را اضافه میکند.
- مدیریت دادههای تست (TDM) باید از اطلاعات هویتی حساس (PII) از طریق ماسکگذاری، زیرمجموعهسازی و کنترلهای دسترسی محافظت کند.
ابزارهای تست مبتنی بر هوش مصنوعی و تأثیر آنها بر کیفیت در سال ۲۰۲۶
هوش مصنوعی و یادگیری ماشین با خودکارسازی وظایف، کاهش نیاز به نگهداری تست و بهبود در شناسایی خطاها، چهره کیفیت نرمافزار را تغییر دادهاند. به عنوان مثال، Testim.io یک ابزار تست خودکار برای برنامههای پویا است که تست دستی را به حداقل میرساند؛ در نتیجه، تیمهای QA میتوانند با تلاش کمتر، پوشش ویژگیها را افزایش دهند. ابزار دیگری به نام Applitools تستهای بصری مبتنی بر هوش مصنوعی را برای تغییرات جزئی رابط کاربری در دستگاهها و مرورگرها انجام میدهد تا از یکپارچگی تجربه کاربری مطمئن شود.
ابزارهایی مانند Sealights با اولویتبندی بخشهای پرخطر کد، تحلیلهای پیشبینانه را به QA اضافه کرده و تست در متدولوژی چابک (Agile) را کارآمدتر میکنند. این ابزار با خطوط لوله CI/CD یکپارچه میشود تا مسیرهای آسیبپذیر کد را شناسایی کند و به متخصصان QA کمک کند روی مهمترین بخشها تمرکز کنند. به طور مشابه، Functionize تست رگرسیون را با بهروزرسانی خودکار تستها در پاسخ به تغییرات UI بهینهسازی میکند و نیاز به بازنویسی مداوم را کاهش میدهد. ابزارهای هوش مصنوعی اکنون میتوانند یک سناریوی تست را از روی نیازمندیهای زبان طبیعی تولید کنند و زمان بین مستندسازی تا تست قابل اجرا را از ساعتها به چند ثانیه برسانند.
البته به یاد داشته باشید که هوش مصنوعی یک راهحل جادویی بینقص نیست.
در آینده، نقش هوش مصنوعی در تضمین کیفیت دگرگونکنندهتر خواهد شد؛ پیشبینی هوشمندانه و سازگاری، فراتر از اتوماسیون صرف پیش میرود. هوش مصنوعی میتواند آسیبپذیریهای احتمالی را مدتها قبل از شروع توسعه پیشبینی کند. با گذشت زمان، مدلهای یادگیری ماشین الگوهای رایج خطاها را شناسایی کرده و به توسعهدهندگان پیشنهاد میدهند چگونه کد بزنند تا اصلاً باگی ایجاد نشود.
گام بعدی، QA عاملی (Agentic QA) است؛ جایی که عاملهای هوش مصنوعی تستها را با حداقل دخالت انسانی تولید، اجرا و خودترمیمی (Self-heal) میکنند. به گفته متخصصان شرکتهای هوش مصنوعی، این بخش سریعترین رشد را در آستانه سال ۲۰۲۶ دارد، هرچند نظارت انسانی همچنان برای سناریوهای مرزی (Edge cases) و ریسکها ضروری است.
تست کدهای تولیدشده توسط هوش مصنوعی: چالشهای جدید تیمهای QA
هوش مصنوعی مولد لایه جدیدی از پیچیدگی را به QA اضافه میکند: تست کدهای تولیدشده توسط هوش مصنوعی مستلزم آن است که تیمها نه تنها عملکرد، بلکه قابلیت اطمینان و ثبات خروجیهایی را بسنجند که هیچ انسانی آنها را ننوشته است.
طراحی سنتی تستها منطقی قابل پیشبینی را فرض میگیرد، اما کد تولیدشده توسط هوش مصنوعی همیشه اینگونه نیست. این کدها ممکن است از مسیرهای غیرمنتظره به خروجی درست برسند، در شرایط مرزی رفتاری ناپایدار نشان دهند یا بخشهایی از منطق برنامه را که یک بازبین انسانی متوجه آن میشد نادیده بگیرند.
دو ریسک عمده در این زمینه وجود دارد:
- عملکرد توهمی (Hallucinated functionality): کدی که کامپایل میشود و تستهای اولیه را پاس میکند، اما رفتاری کاملاً اشتباه را پیادهسازی کرده است.
- عدم یکپارچگی میان محیطهای مختلف: تابعی که بسته به نسخه مدل یا شرایط زمان اجرا، نتایج متفاوتی برمیگرداند.
طبق نظر کارشناسان QA در شرکتهای هوش مصنوعی، راهحل این نیست که کدهای تولیدشده با هوش مصنوعی را به شکلی کاملاً متفاوت تست کنیم، بلکه باید آنها را بسیار دقیقتر تست کرد: اعمال شرایط مرزی سختگیرانهتر، ردیابی دقیقتر نیازمندیها و ایجاد تستهای ارزیابی یکپارچگی در خط لوله توسعه.
تستهای شیفت به چپ (Shift-Left) و شیفت به راست (Shift-Right) در فرآیندهای DevOps مدرن
تست در ابتداییترین مراحل چرخه توسعه نرمافزار، رویکردی بسیار ارزشمند برای شناسایی سریع باگها و رفع آنها در همان لحظه است، به جای اینکه همه چیز به انتهای پروژه موکول شود. این کار در زمان و هزینهها صرفهجویی چشمگیری ایجاد میکند. طبق مطالعه قبلی IBM، اصلاح خطاها پس از انتشار محصول میتواند تا ۱۵ برابر گرانتر از رفع آنها در مراحل اولیه باشد.
با ادغام تستها در خط لوله CI/CD، هر ثبت کد (Commit) تستهای خودکاری را فعال میکند که بازخورد لحظهای به توسعهدهندگان میدهد. این رویکرد به کاهش بدهی فنی (Technical debt) و افزایش سرعت تکرار توسعه کمک میکند.
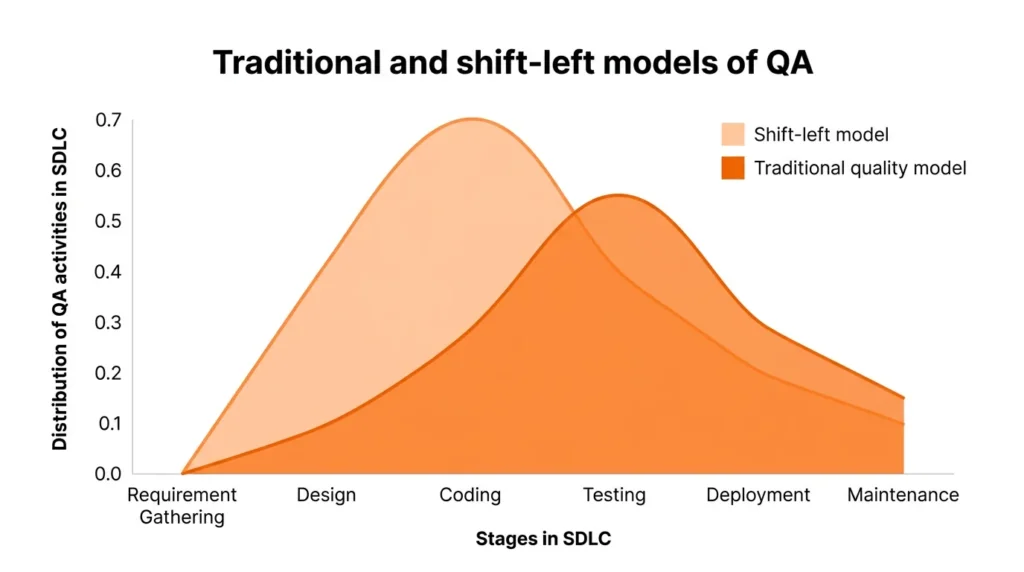
(تصویر ۱. مدلهای سنتی و شیفت به چپ در QA)
اتوماسیون تست و ظهور شیوههای تست خودگردان (Autonomous)
امروزه نقش اصلی QA فقط بررسی عملکرد ویژگیها نیست؛ بلکه تضمین عملکرد پایدار برنامه تحت شرایط گوناگون و ارائه تجربه کاربری روان است:
- تست خودکار کاربردپذیری (Usability): این ابزارها جریانهای کاربری را تحلیل میکنند، کلیکها را زیر نظر میگیرند و نقاط اصطکاک را بدون نیاز به بررسی دائمی انسان شناسایی میکنند. همچنین تست API به دلیل معماریهای مایکروسرویس به یک مهارت حیاتی تبدیل شده است.
- تست پایداری (Endurance / Soak Testing): تستهای خودکاری که گاهی روزها اجرا میشوند تا افت عملکرد و نشت حافظه (Memory leaks) را شناسایی کنند؛ فرآیندی حیاتی برای پلتفرمهای SaaS.
- تست استرس (Stress Testing): این تستها سیستم را فراتر از محدودیتهایش تحت فشار قرار میدهند تا نقاط ضعف مشخص شود و برنامه در شرایط ترافیک سنگین، تخریب کنترلشده و قابل بازیابی (Graceful degradation) داشته باشد.
(تصویر ۲. آمارهای جهانی داده)
تست مبتنی بر فضای ابری و تست عملکرد در سال ۲۰۲۶
راهکارهای مبتنی بر ابر برای تست نرمافزار تا بازه زمانی ۲۰۲۶ رشد سالانه مرکب (CAGR) بیش از ۱۳ درصدی داشتهاند. مزایای این رویکرد عبارتند از:
- پایش عملکرد ابری: امکان نظارت ۲۴ ساعته بر معیارهای عملکرد، دریافت هشدارهای لحظهای تاخیر و شناسایی گلوگاهها در محیطهای توزیعشده.
- تست امنیت ابری: با توجه به اینکه میانگین هزینه نشت اطلاعات طبق گزارش ۲۰۲۵ آیبیام حدود ۴.۴۴ میلیون دلار است، ابزارهای ابری بررسی مداوم و خودکار آسیبپذیریها و تطابق با استانداردها را ممکن میسازند («امنیت بر پایه طراحی»).
- تست اپلیکیشنهای موبایل: تیمها بدون نیاز به آزمایشگاه فیزیکی، به صدها دستگاه مجازی با سیستمعاملها و ابعاد مختلف دسترسی دارند.
- تست یکپارچگی دادهها (Data Integrity): پلتفرمهایی مانند مایکروسافت اَژور اطمینان حاصل میکنند که دادهها حین انتقال، ذخیرهسازی یا بازیابی دستنخورده و ایمن باقی میمانند.
تست مداوم (Continuous Testing)
تست مداوم، تست را در تکتک مراحل، از ثبت کد تا استقرار نهایی تعبیه میکند:
- بازخورد آنی: به محض نوشتن کد جدید، مشکلات سریعاً به توسعهدهنده گزارش داده میشوند تا در چند دقیقه رفع شوند.
- پوشش تست گستردهتر: ادغام انواع تستها (واحد، یکپارچهسازی، رگرسیون، امنیت و کارایی) در یک جریان کاری واحد.
- پشتیبانی از تحویل تدریجی (Progressive Delivery): امکان تست در محیطهای عملیاتی واقعی با متدهایی مانند Canary Releases و Feature Toggles با حداقل کردن ریسک برای کل کاربران.
تست امنیت، تست دسترسیپذیری و مدیریت دادههای تست (TDM)
- ماسکگذاری و مبهمسازی (Masking & Obfuscation): جایگزینی دادههای حساس واقعی (مثل نام و آدرس) با دادههای ساختگی و واقعینما از طریق ابزارهایی مانند
K2ViewوInformaticaبدون افشای PII. - زیرمجموعهسازی دادهها (Data Subsetting): کار با بخشهای کوچکتر و منتخب از دادهها به جای کل پایگاه داده عملیاتی، برای کاهش هزینههای ذخیرهسازی و افزایش سرعت تست.
- کنترل دسترسی و لاگ بازرسی (Audit Logging): اعمال دسترسیهای مبتنی بر نقش (Role-based) و ثبت تعاملات جهت ارتقای امنیت و پایبندی به قوانین نظارتی.
دیدگاهتان را بنویسید